O Sophos Intercept X Endpoint é a solução de proteção de endpoint da Sophos contra malware, ransomware, exploits e vírus, gerenciada por um console em nuvem, sem servidor local. Hoje, o fabricante a comercializa com novos nomes de plano: Sophos Endpoint, Sophos EDR, Sophos XDR e Sophos MDR. Nesta página, a TND Brasil, revenda Sophos que atende São Paulo e todo o Brasil, explica como a solução funciona, compara os planos e mostra para quem cada um faz sentido.
O que é o Sophos Intercept X Endpoint hoje
“Intercept X” é o nome pelo qual muitos gestores de TI conhecem o antivírus corporativo da Sophos. No site oficial, a linha passou a se chamar Sophos Endpoint, e os planos superiores agregam detecção e resposta (EDR e XDR) e um serviço gerenciado (MDR).
Os planos se acumulam: o Sophos Endpoint está contido no EDR, e o EDR, no XDR. Na prática, você escolhe o nível de visibilidade e de resposta de que a sua equipe precisa, sem trocar de agente.
Como funciona o Sophos Intercept X Endpoint
Um único agente, gestão na nuvem
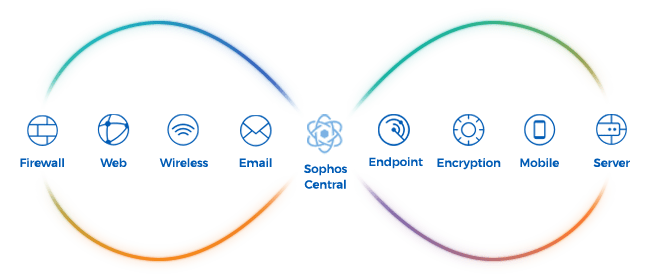
Um único agente leve é instalado nas estações de trabalho e nos servidores. A gestão é feita pelo console em nuvem, que a Sophos agora chama de Sophos Fusion e que muitos ainda conhecem como Sophos Central. Não é preciso manter servidor de gerenciamento local.
As tecnologias recomendadas já vêm ativas desde a instalação, incluindo as mais de 60 mitigações de exploits, aplicadas a todos os processos sem ajuste por aplicativo. Segundo o fabricante, isso reduz o trabalho de configuração para equipes pequenas.
Camadas de prevenção
- Deep learning (IA): detecta malware conhecido e desconhecido sem depender de assinaturas.
- CryptoGuard: anti-ransomware que protege arquivos, inclusive em ataques remotos a compartilhamentos de rede, e reverte a criptografia automaticamente.
- Proteção do MBR: resguarda o registro mestre de inicialização.
- Anti-exploração: mais de 60 mitigações, como DEP, ASLR, Heap Spray, Stack Pivot, ROP, SEHOP, injeção de DLL e shellcode.
- Mitigações de adversário ativo: combate persistência, roubo de credenciais e tráfego malicioso (Malicious Traffic Detection).
- Adaptive Attack Protection: torna a defesa mais agressiva ao detectar um atacante ativo.
- Tamper Protection em nível de kernel: impede que ferramentas desativem o agente usando drivers vulneráveis.
Redução da superfície de ataque
Todos os planos incluem Web Protection, Web Control, Download Reputation, Application Control, Peripheral Control e prevenção de perda de dados (DLP). O Web Control e o Application Control têm categorias para ferramentas de IA generativa, o que ajuda a conter o uso não autorizado (“shadow AI”).
Detecção e resposta
A partir do plano EDR, a equipe de TI pode buscar ameaças, fazer consultas e responder remotamente. Os eventos suspeitos são priorizados por IA e mapeados automaticamente no framework MITRE. Também é possível isolar dispositivos e abrir um terminal remoto (Live Response).
Modelos e especificações: planos atuais
Quem procura o antigo Intercept X Advanced com XDR ou o Essentials encontra hoje quatro opções. A correspondência exata entre os nomes antigos e os novos deve ser confirmada com a nossa equipe, que verifica o licenciamento para o seu caso.
Sophos Endpoint
Oferece proteção e controle do endpoint, com todas as camadas de prevenção e de redução da superfície de ataque descritas acima. Inclui também agente de ZTNA integrado, AMSI, Application Lockdown e Live Protection.
Sophos EDR
Soma detecção e resposta completas no endpoint: detecções priorizadas por IA, mapeamento MITRE, isolamento sob demanda, Live Response e as ferramentas AI Case Summary, AI Command Analysis e AI Search. Os dados ficam retidos na nuvem por 30 dias.
Sophos XDR
Leva a detecção e a resposta a todo o ambiente. Acrescenta AI Assistant, exportação de dados forenses, ingestão e correlação de dados de ferramentas de outros fabricantes e ações de resposta no Microsoft 365. A retenção é de 90 dias.
Sophos MDR
É o serviço gerenciado que sucedeu o antigo MTR. Especialistas da Sophos fazem monitoramento, resposta e caça a ameaças 24/7. O plano inclui relatórios semanais e mensais, Health Check, resposta completa a incidentes, análise de causa raiz e garantia contra violações (breach protection warranty), com retenção de 90 dias.
Add-ons disponíveis
- Criptografia completa de disco: gerencia BitLocker e FileVault e guarda as chaves de recuperação.
- Workspace Protection: Protected Browser, ZTNA, DNS Protection e Email Monitoring System.
- Extensão da retenção de dados para 1 ano.
- Sophos Endpoint for Legacy Platforms: proteção para sistemas operacionais antigos em máquinas críticas.
Tabela comparativa dos planos Sophos
| Recurso | Endpoint | EDR | XDR | MDR |
|---|---|---|---|---|
| Deep learning, anti-exploração e CryptoGuard | Sim | Sim | Sim | Sim |
| Web, Application e Peripheral Control, DLP | Sim | Sim | Sim | Sim |
| Detecções por IA e mapeamento MITRE | Não | Sim | Sim | Sim |
| Isolamento e Live Response | Não | Sim | Sim | Sim |
| AI Assistant e dados forenses | Não | Não | Sim | Sim |
| Integração com outros fabricantes e Microsoft 365 | Não | Não | Sim | Sim |
| Retenção de dados na nuvem | Não se aplica | 30 dias | 90 dias | 90 dias |
| Monitoramento e resposta 24/7 por especialistas | Não | Não | Não | Sim |
| Garantia contra violações | Não | Não | Não | Sim |
| Criptografia de disco | Add-on | Add-on | Add-on | Add-on |
| Workspace Protection | Add-on | Add-on | Add-on | Add-on |
Fonte: especificações técnicas oficiais da Sophos. Os recursos podem mudar conforme o licenciamento; consulte a equipe para validar a configuração do seu ambiente.
Sistemas operacionais suportados
- Windows, macOS e Linux: um único agente para estações de trabalho e servidores.
- Windows Server e Linux em servidores: exigem a assinatura Sophos Workload Protection.
- Sistemas legados: cobertos pelo add-on Legacy Platforms.
- iOS e Android: protegidos pelo produto separado Sophos Mobile.
As versões exatas suportadas mudam com o tempo e dependem da configuração. Antes de planejar a implantação, a TND Brasil confere com você a compatibilidade de cada sistema do parque.
Aplicações: para quem é o Sophos Intercept X Endpoint
- Pequenas e médias empresas sem equipe de segurança: a proteção funciona sem ajustes, e o MDR pode ser somado para acompanhamento 24/7.
- Empresas sem SOC próprio: o MDR atua como SOC terceirizado e mantém as ferramentas que o cliente já usa.
- Grandes ambientes com equipe de TI dedicada: o EDR e o XDR dão visibilidade, investigação e resposta em todo o ambiente.
- Indústria, saúde e governo: setores com sistemas antigos ou embarcados, atendidos pelo add-on Legacy Platforms.
- Proteção contra ransomware em servidores de arquivos e compartilhamentos de rede.
- Equipes móveis: a criptografia de disco protege os dados de notebooks perdidos ou roubados.
- Governança de IA: controle do uso de IA generativa pelos funcionários.
Revenda Sophos com a TND Brasil
Esta é uma contratação de assinatura de software, e não locação de equipamento. A TND Brasil ajuda a escolher o plano, dimensionar as licenças e planejar a implantação, a partir de São Paulo e para todo o Brasil.
A proteção de endpoint pode ser integrada a firewall, identidade e e-mail por meio do Synchronized Security. Conheça também a revenda de firewall Sophos, a nossa parceria com a Sophos e o suporte técnico da TND Brasil. Para ver outras soluções, acesse a página de soluções e assets da TND.
Escolher o plano certo de proteção de endpoint começa por entender a sua equipe: quem monitora, quem responde e em quanto tempo.
Perguntas frequentes sobre o Sophos Intercept X Endpoint
O Sophos Intercept X ainda existe?
Sim, a tecnologia continua, mas o fabricante passou a usar os nomes Sophos Endpoint, Sophos EDR, Sophos XDR e Sophos MDR. O termo Intercept X ainda aparece, por exemplo, na comunidade de suporte da Sophos.
Qual plano equivale ao antigo Intercept X Advanced com XDR?
A Sophos não publicou uma equivalência oficial entre os nomes antigos e os atuais nas páginas consultadas. A equipe da TND Brasil verifica o licenciamento vigente e indica o plano mais próximo do que você usa hoje.
O Sophos Endpoint protege contra ransomware?
Sim. Todos os planos incluem o CryptoGuard, que protege arquivos, inclusive em compartilhamentos de rede, e reverte automaticamente a criptografia feita por ransomware. Há também proteção do registro mestre de inicialização.
Preciso de servidor local para gerenciar a solução?
Não. A gestão é feita pelo console em nuvem da Sophos, conhecido como Sophos Central e hoje chamado de Sophos Fusion. O agente é único e leve.
Quais sistemas operacionais são suportados?
O agente atende Windows, macOS e Linux. Servidores Windows Server e Linux exigem a assinatura Sophos Workload Protection, e iOS e Android usam o Sophos Mobile. As versões específicas devem ser conferidas na época da contratação.
Existe período de avaliação?
Segundo a Sophos, há uma avaliação gratuita de 30 dias do Sophos Endpoint. Fale com a TND Brasil para planejar o teste no seu ambiente.
Quer comparar os planos Sophos para o seu parque? Fale com a equipe da TND Brasil pelo telefone (11) 3717-5537 ou peça um orçamento da assinatura.